ISO27001: Warum ist unser ISMS für Ihr Unternehmen wichtig?
IT-Sicherheit hat heute in der Unternehmenswelt eine extrem hohe Bedeutung. Der Schutz von sensiblen Daten ist missionskritisch geworden.
Unternehmen, die in regulierten Branchen arbeiten oder mit großen Konzernen kooperieren, brauchen ein Informationssicherheit (ISMS).
Die internationale Norm ISO 27001, der Standard der Automobilbranche TISAX und die EU-Richtlinie NIS2 sind die relevanten Rahmenwerke.
Die komplexen Anforderungen und die anspruchsvolle Umsetzung stellen gerade kleine und mittelständische Unternehmen regelmäßig vor Herausforderungen.
Wir arbeiten derzeit intensiv an der Realisierung eines eigenen
ISMS – Information Security Management Systems
Als Ergebnis entsteht ein professionelles IT‑Sicherheitssystem, das all unseren Kunden zugutekommt.
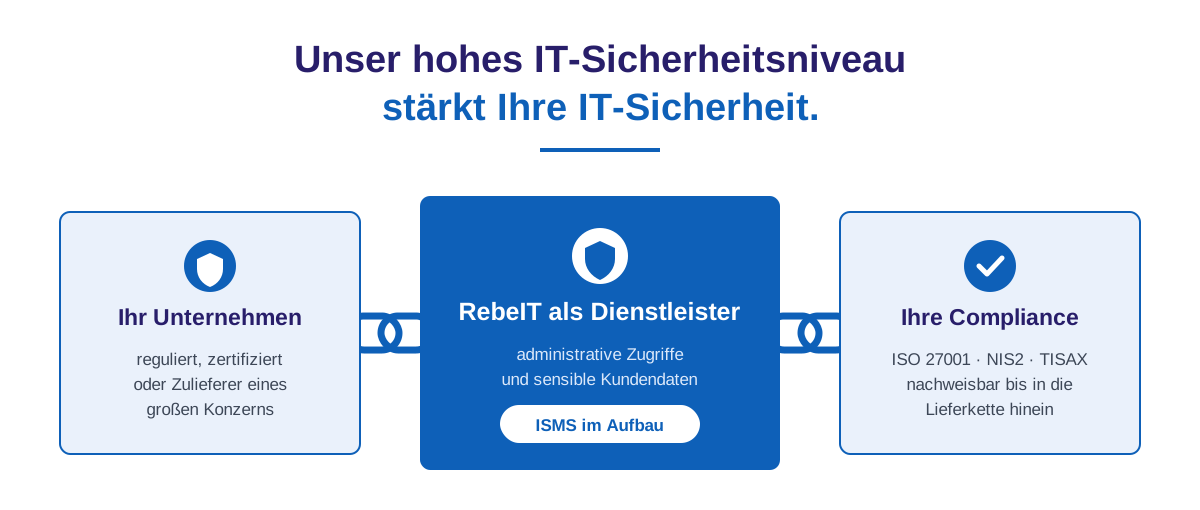
Administrative Zugriffe und sensible Kundendaten:
Die RebeIT GmbH ist als IT-Dienstleister ein Glied in der IT-Sicherheitskette. Wenn Ihr Unternehmen bereits zertifiziert ist oder Wert auf ein hohes IT-Sicherheitsniveau legt, ist es essentiell, dass auch unsere Prozesse den hohen Sicherheitsanforderungen entsprechen.
Ihre IT-Sicherheit ist nur so stark wie unsere IT-Sicherheit:
Gemeinsam sorgen wir dafür, dass die ISMS-Richtlinien konsequent und durchgängig umgesetzt werden.
Bereits vor der Implementierung eines ISMS war die IT-Sicherheit ein wichtiger Bestandteil unserer Dienstleistungen und unserer internen Prozesse. IT-Sicherheit ist für uns kein „Neuland“. Wir wollen aber einen Schritt weitergehen und das Sicherheitsniveau nachhaltig erhöhen.
Der nachprüfbare Rahmen eines ISMS umfasst systematische, dokumentierte und kontrollierbare Prozesse. Die daraus resultierende höhere Informations- und Rechtssicherheit ist der „Lohn“ für den höheren Umsetzungsaufwand.
Umfassende Anpassungen und Aktualisierungen sichern das hohe Qualitätsniveau. So wurden etwa interne Prozesse des Ticketsystems angepasst, um den hohen Anforderungen der IT-Sicherheitsnormen nachvollziehbar zu entsprechen.
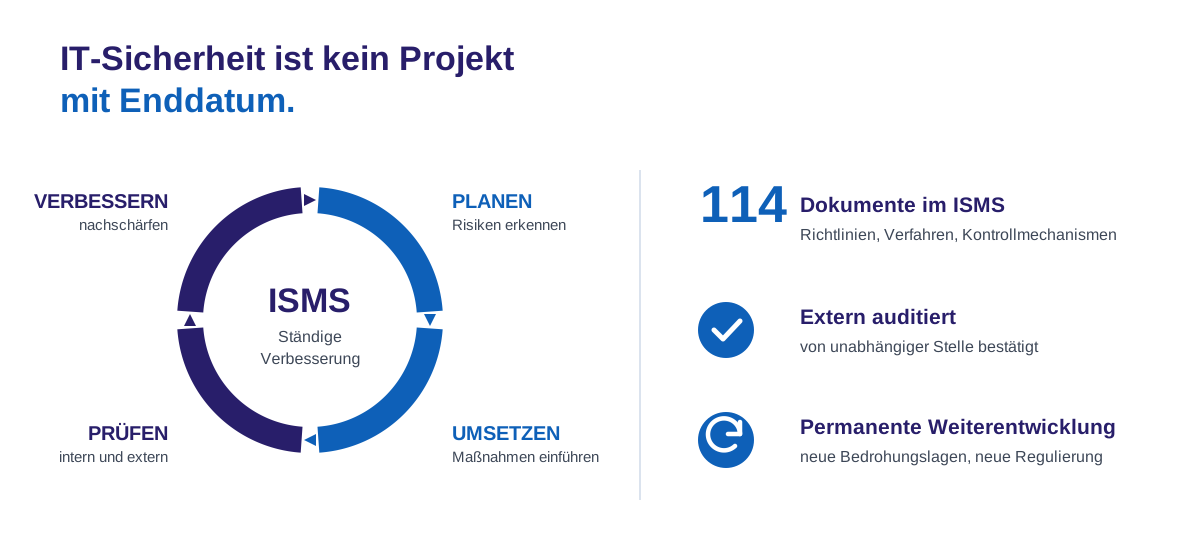
Die Zahlen zeigen es klar: Es wurden 114 Dokumente im ISMS erstellt, die unsere Richtlinien, Abläufe und Kontrollmechanismen definieren.
Vertrauensvoller Partner mit externem Nachweis:
Unser ISMS wurde in einem externen Audit überprüft. Die Prüfung bestätigte das hohe Niveau unserer Sicherheitsstrukturen. Unsere Maßnahmen existieren also nicht nur auf dem „Papier“, sondern werden im Unternehmensalltag gelebt.
Diese positive Bestätigung ist für uns eine Motivation, den eingeschlagenen Weg konsequent fortzuführen.
IT-Sicherheit ist keine „Einmalaktion“ mit Enddatum. Nachhaltige Sicherheit lebt von kontinuierlicher Verbesserung und Optimierung. Neue Bedrohungslagen und regulatorische Veränderungen erfordern schnelle Anpassungen und sofortiges Handeln.
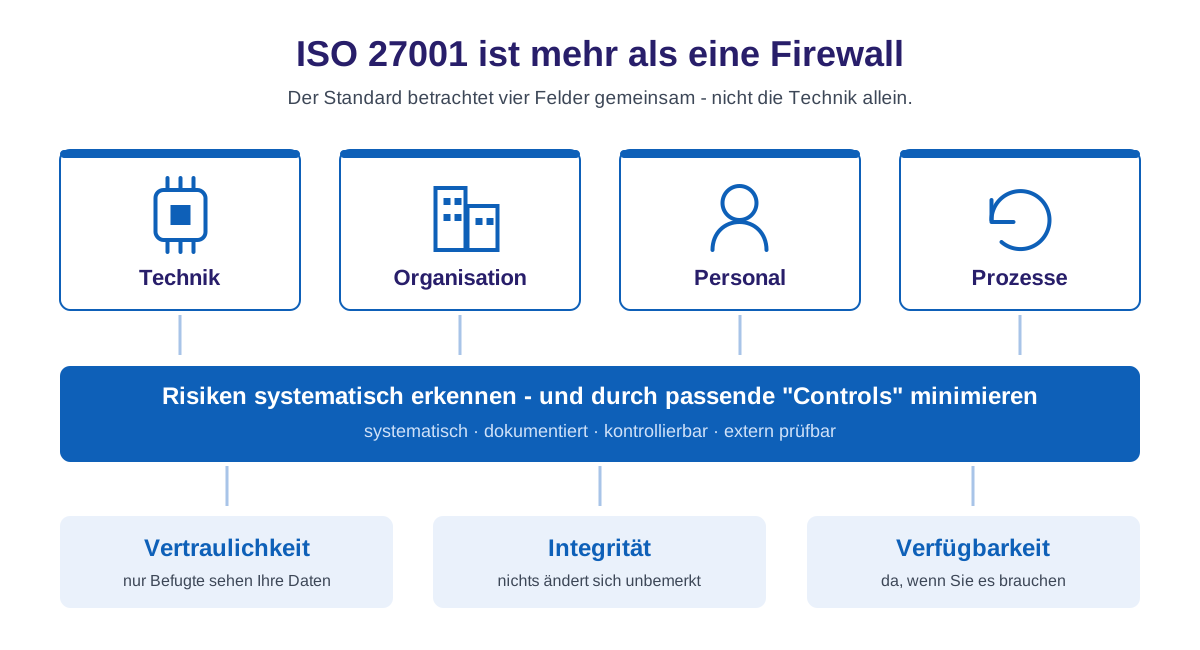
ISO 27001 ist der weltweit führende ganzheitliche Standard für Informationssicherheitssysteme. Der Standard umfasst nicht nur einzelne technische Lösungen – wie eine Firewall – sondern definiert Anforderungen an das gesamte Sicherheitsmanagement.
Neben der Technik definiert die Norm auch Anforderungen an Organisation, Personal und Prozesse. Das soll sicherstellen, dass Risiken systematisch erkannt und durch Kontrollen laufend überwacht werden. Vertraulichkeit, Integrität und Verfügbarkeit werden dadurch dauerhaft gewährleistet.
Wenn Ihr Unternehmen ein ISO‑27001-Zertifikat anstrebt, Sie schon zertifiziert sind oder die Anforderungen von TISAX oder NIS2 erfüllen müssen, sind wir der Partner an Ihrer Seite, der Ihre IT weiterentwickelt und die notwendigen Sicherheitsstandards etabliert.
Mit unserem ISMS bieten wir Ihnen verlässliche IT-Sicherheit.
Wir betreuen Sie gerne auf höchstem Niveau und halten Ihnen den Rücken frei, damit Sie sich voll und ganz auf Ihr eigentliches Tagesgeschäft konzentrieren können. Wir sorgen gerne auch für die Integrität Ihrer Infrastruktur.