KI verändert die Cyber‑Bedrohungslage
Hacker setzen auf KI: Ihre IT‑Sicherheit braucht jetzt ein Upgrade
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat die eigene Alarmstufe für die IT-Sicherheitslage auf „Gelb“ angehoben.
Der Grund für die Anhebung ist die zunehmende Bedrohung durch immer intelligentere KI‑Systeme.
Hacker setzen bei der Planung und Ausführung von Cyberangriffen zunehmend auf künstliche Intelligenz. Die KI hilft den Angreifern dabei, Sicherheitslücken schneller zu erkennen und systematisch auszunutzen.
Die Zeitspanne zwischen der Entdeckung neuer Sicherheitslücken und deren Ausnutzung hat sich durch den KI-Einsatz deutlich verkürzt. Die Geschwindigkeit und die Zahl der Attacken nehmen zu.
Angreifer mit KI sind schneller als Patches
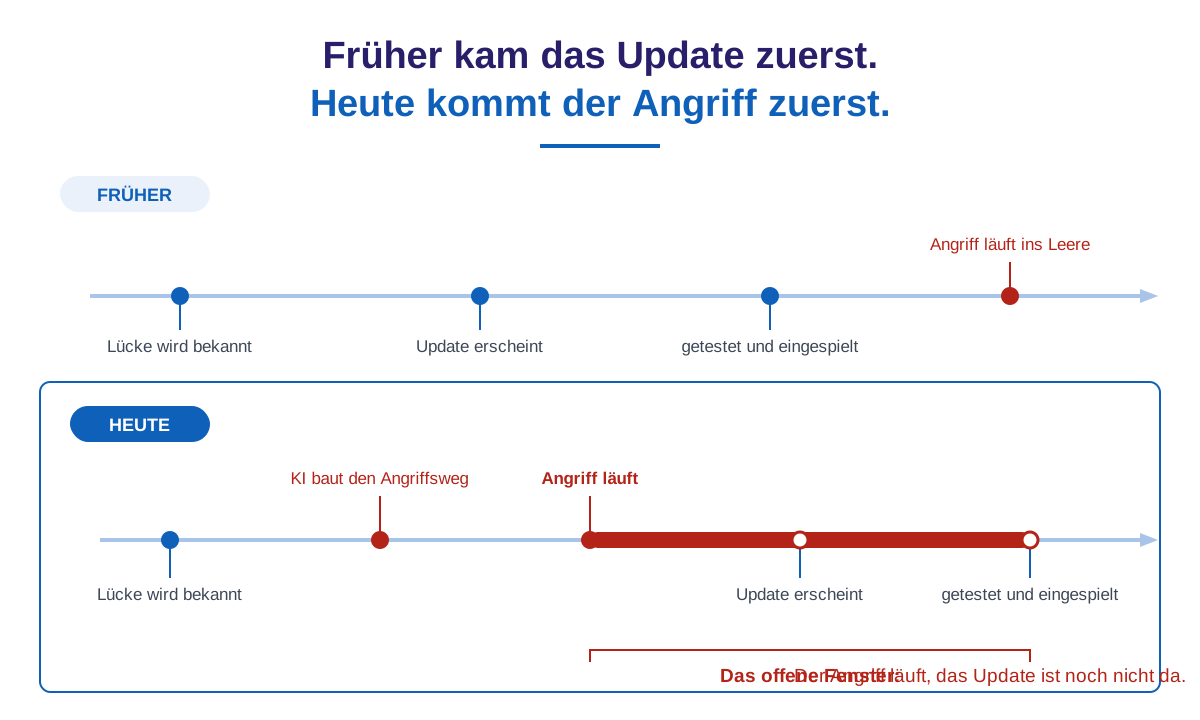
Früher gab es eine zeitliche Lücke zwischen der Entdeckung von Sicherheitslücken und deren aktiver Ausnutzung durch Angreifer. Unternehmen konnten in dieser Zeit, Sicherheitsupdates (Patches) einspielen, um die eigenen Systeme zu schützen.
Moderne KI-Systeme (LLM) finden heute eigenständig Lücken in Software-Systemen und setzen die erforderlichen Angriffswege gleich in funktionierende Angriffswerkzeuge um. Heute werden Sicherheitslücken im Durchschnitt bereits eine Woche vor dem Erscheinen der Sicherheitsupdates ausgenutzt.
Dass Angriffe oft erfolgen, bevor Patches überhaupt verfügbar sind, stellt IT-Verantwortliche vor völlig neue Herausforderungen.
Neue Gefahren durch KI
Die reine Geschwindigkeit ist nicht der einzige Aspekt, der hoch entwickelte KI‑Systeme zu einer Bedrohung für die IT-Sicherheit macht:
Hyper-personalisiertes Social Engineering: Der Einsatz von Deepfake-Videos und Stimm-Imitation macht es schwer, Realität und Täuschung zu unterscheiden. Angreifer lassen sich auch bei der Erstellung von glaubhaften Phishing-Mails von der KI unterstützen.
KI als eigene Schwachstelle: Auch der KI-Einsatz selbst, kann zum Sicherheitsrisiko werden. In Unternehmen genutzte KI-basierte Chatbots sind oft anfällig für Prompt-Injections und andere Angriffsmethoden. Im schlimmsten Fall werden Systeme über diesen Weg angegriffen oder Daten fließen ungewollt ab.
Unser Ansatz: Agieren statt Reagieren, die KI Angriffsfläche minimieren
Heute muss man davon ausgehen, dass ein System früher oder später angegriffen wird. Man spricht vom Prinzip des Assume Breach (dt. „angenommener Sicherheitsvorfall“)
Die wirksamste Strategie ist daher, von Anfang an die Angriffsfläche aller Systeme zu minimieren.
Wir haben das vorhergesehen und proaktiv gehandelt
Mit unseren Risiko- und Angriffsflächenanalysen haben wir bereits vor Monaten das Risikopotential immer leistungsfähigerer KI-Systeme erkannt.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat diese Einschätzung nun offiziell bestätigt. Die von uns bereits integrierten Prozesse bilden genau das ab, was das BSI nun einfordert:
- Risikobewertung aller offenen Ports
- automatisierte Vulnerability-Priorisierung
- strengeres Patch-Management
„Das Ziel, Angriffsflächen zu kennen und zu minimieren ist nicht nur ein theoretisches Leitbild des BSI, sondern die gelebte Praxis, die wir seit 15 Jahren konsequent bei unseren Kunden umgesetzt haben.“
Checkliste: Was Sie jetzt tun sollten
- Angriffsfläche reduzieren – Internet-Zugang nur für die Dienste, die unbedingt Netzzugang benötigen, Administrationsoberflächen mit einem VPN oder mit Trusted Sources schützen.
- Netzwerksegmentierung – Jede Zone isolieren, um eine seitliche Ausbreitung („Lateral Movement“) eines Angriffs zu erschweren.
- Priorisiertes Patch‑Management – Kritische Endpunkte automatisiert und sofort aktualisieren. Manuelle Freigaben nur für Endpunkte mit niedrigem Risiko.
- Identitätsschutz – Multi-Faktor-Authentifizierung (MFA) überall dort einsetzen, wo ein Login möglich ist. Das Prinzip der minimalen Privilegien strikt durchsetzen.
- Awareness und Training – Mitarbeitende gezielt zu KI‑gestütztem Phishing, Deepfakes und gefälschten Anrufen schulen.
Schneller als Hacker und KI – Wir sichern Ihren Vorsprung
Die Umsetzung der genannten Maßnahmen ist komplex und erfordert ein erhebliches Zeitbudget. Darum ist ein kompetenter und spezialisierter Partner an Ihrer Seite unerlässlich.
Unser Fokus liegt seit mehr als 15 Jahren auf der IT‑Sicherheit. Wir betreuen Unternehmen in allen Aspekten der IT. Detaillierte Angriffsflächenanalysen, automatisiertes Patch-Management, Notfalleingriffe und modernes Monitoring (SIEM/SOAR, EDR/XDR) sind Kernelemente unserer Betreuung. Wir können Ihr IT-System ganzheitlich betreuen.
Wenn Sie einen Partner suchen, der vorausschauend arbeitet, nicht nur das System am Leben hält, sondern auch die IT-Sicherheit im Blick hat, sind Sie bei uns richtig.
Interessiert?
Wissen Sie, wo Ihre digitalen Schwachstellen liegen? Bevor ein Hacker mit KI-Unterstützung die Antwort auf diese Frage findet, sollten wir sie gemeinsam beantworten, indem wir bestehende Lücken schließen.